Domain panzerabwehr.de kaufen?
Wir ziehen mit dem Projekt
panzerabwehr.de um.
Sind Sie am Kauf der Domain
panzerabwehr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain panzerabwehr.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Ubisoft - Kampf der Giganten - Angriff der Dinosaurier - Preis vom 04.11.2026 04:09:07 hAudienceRating : Freigegeben ab 6 Jahren, Brand : Ubisoft, Binding : Videospiel, Label : Ubisoft, Publisher : Ubisoft, NumberOfDiscs : 1, medium : Videospiel, 0 : Nintendo WII, 0 : Nintendo Wii, releaseDate : 2010-11-11, languages : german8,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
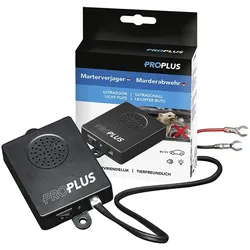
ProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz MarderProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz Marder Beschreibung: Effektive Ultraschall-Abwehr zur Vertreibung von Nagetierschädlingen wie Mardern, Mäusen und Ratten aus dem Motorraum eines Fahrzeugs Mardervertreibung durch hochfrequente Ultraschalltöne (über 20 kHz) geeignet für alle Fahrzeuge, Pkws, Motorräder, Traktoren, LKWs usw. mit einer 12-V-Batterie tierfreundlich durch Einsatz von Ultraschall und Lichtblitz Wichtige Hinweise: Bitte beachten Sie, dass die hochfrequenten Ultraschalltöne eine erhebliche Stressbelastung für Marder darstellen, die Marder weichen in der Regel dorthin aus, wo sie den unangenehmen Tönen nicht ausgesetzt sind es kann nicht garantiert können jedoch nicht gewährleisten, dass die Marder in sämtlichen Fällen vertrieben werden dieses Gerät nicht in feuchten Räumen einbauen und kein Wasser in das Gerät eindringen lassen das Gerät vor Staub und Schmutz schützen, um unnötige Schäden zu vermeiden wenn der Marder bzw. das Nagetier bereits Duftmarkierungen hinterlassen hat, müssen diese unbedingt durch eine gründliche Reinigung von Motor und Fahrzeug entfernt werden. Dies gilt auch für den Parkplatz, die Garage, den Carport usw. Falls diese Maßnahme nicht ergriffen wird, könnte der Marder bzw. das Nagetier möglicherweise das Bedürfnis verspüren, sein Revier zu verteidigen Funktionsweise des Geräts: Hochwirksames Ultraschallgerät für den Anschluss an das Bordnetz das Gerät enthält keine chemischen Rohstoffe und beeinträchtigt andere Geräte und Elektrogeräte nicht Ultraschall ist für Menschen nicht hörbar das Gerät sendet Ultraschalltöne mit einer Frequenz von über 20 kHz, um Nagetiere zuverlässig fernzuhalten das Gerät erkennt aufgrund der Vibrationen, dass das Fahrzeug gestartet wird. Die Betriebsanzeige blinkt rot und das Gerät wird ausgeschaltet. Wenn das Fahrzeug ausgeschaltet wird, vibriert das Fahrzeug nicht mehr und nach 90 Sekunden wird das Gerät eingeschaltet Einbau: 1. Verbinden Sie das schwarze Kabel mit dem Minuspol (-) und das rote Kabel mit dem Pluspol (+) der Autobatterie 2. Befestigen Sie das Gerät mit den mitgelieferten Nylon-Kabelbindern an anderen Kabeln 3. Schalten Sie die Stromversorgung und das Gerät mit dem Schalter ein. Die Betriebsanzeige (rote Leuchte) und die Funktionsanzeige (weiße Leuchte) leuchten 3 Sekunden auf 4. Das Gerät ist einsatzbereit und sendet einen Ultraschallton Technische Daten: Ultraschallfrequenz: 22 - 45 kHz Betriebsspannung: 12 V DC Stromverbrauch: 0,6 W Schalldruck: 90 dB Betriebstemperaturbereich: ca. -30 C bis 70 C Bestandteile des Gerätes: EIN/AUS-Schalter Ultraschall-Lautsprecher Betriebsanzeige Kabelanschluss Funktionsanzeige Kabel Achtung: 1. Im Inneren des Geräts befindet sich ein Vibrationssensor, der beim Schütteln des Geräts ein Geräusch erzeugt, dies ist normal 2. bei Überstrom kann eine Sicherung durchbrennen. Wenn das Gerät (alle Anzeigen) beim Anschließen und Einschalten nicht aufleuchtet, überprüfen Sie die Sicherung im roten Kabel und ersetzen Sie sie, wenn sie defekt ist (125W 500mA 250V) 3. unsachgemäßer Einbau kann einen Kurzschluss oder Stromschlag verursachen. Wir empfehlen, das Gerät von einem Fachmann einbauen zu lassen, um einen falschen Einbau zu vermeiden 4. wenn im Motorraum nach dem Einbau Spuren von Nagetieren gefunden werden, prüfen Sie die Betriebsanzeige. Berücksichtigen Sie dabei jedoch die Hinweise unter Punkt 213,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ubisoft - Kampf der Giganten - Angriff der Dinosaurier - Preis vom 04.11.2026 04:09:07 hAudienceRating : Freigegeben ab 6 Jahren, Brand : Ubisoft, Binding : Videospiel, Label : Ubisoft, Publisher : Ubisoft, NumberOfDiscs : 1, medium : Videospiel, 0 : Nintendo WII, 0 : Nintendo Wii, releaseDate : 2010-11-11, languages : german8,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz MarderProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz Marder Beschreibung: Effektive Ultraschall-Abwehr zur Vertreibung von Nagetierschädlingen wie Mardern, Mäusen und Ratten aus dem Motorraum eines Fahrzeugs Mardervertreibung durch hochfrequente Ultraschalltöne (über 20 kHz) geeignet für alle Fahrzeuge, Pkws, Motorräder, Traktoren, LKWs usw. mit einer 12-V-Batterie tierfreundlich durch Einsatz von Ultraschall und Lichtblitz Wichtige Hinweise: Bitte beachten Sie, dass die hochfrequenten Ultraschalltöne eine erhebliche Stressbelastung für Marder darstellen, die Marder weichen in der Regel dorthin aus, wo sie den unangenehmen Tönen nicht ausgesetzt sind es kann nicht garantiert können jedoch nicht gewährleisten, dass die Marder in sämtlichen Fällen vertrieben werden dieses Gerät nicht in feuchten Räumen einbauen und kein Wasser in das Gerät eindringen lassen das Gerät vor Staub und Schmutz schützen, um unnötige Schäden zu vermeiden wenn der Marder bzw. das Nagetier bereits Duftmarkierungen hinterlassen hat, müssen diese unbedingt durch eine gründliche Reinigung von Motor und Fahrzeug entfernt werden. Dies gilt auch für den Parkplatz, die Garage, den Carport usw. Falls diese Maßnahme nicht ergriffen wird, könnte der Marder bzw. das Nagetier möglicherweise das Bedürfnis verspüren, sein Revier zu verteidigen Funktionsweise des Geräts: Hochwirksames Ultraschallgerät für den Anschluss an das Bordnetz das Gerät enthält keine chemischen Rohstoffe und beeinträchtigt andere Geräte und Elektrogeräte nicht Ultraschall ist für Menschen nicht hörbar das Gerät sendet Ultraschalltöne mit einer Frequenz von über 20 kHz, um Nagetiere zuverlässig fernzuhalten das Gerät erkennt aufgrund der Vibrationen, dass das Fahrzeug gestartet wird. Die Betriebsanzeige blinkt rot und das Gerät wird ausgeschaltet. Wenn das Fahrzeug ausgeschaltet wird, vibriert das Fahrzeug nicht mehr und nach 90 Sekunden wird das Gerät eingeschaltet Einbau: 1. Verbinden Sie das schwarze Kabel mit dem Minuspol (-) und das rote Kabel mit dem Pluspol (+) der Autobatterie 2. Befestigen Sie das Gerät mit den mitgelieferten Nylon-Kabelbindern an anderen Kabeln 3. Schalten Sie die Stromversorgung und das Gerät mit dem Schalter ein. Die Betriebsanzeige (rote Leuchte) und die Funktionsanzeige (weiße Leuchte) leuchten 3 Sekunden auf 4. Das Gerät ist einsatzbereit und sendet einen Ultraschallton Technische Daten: Ultraschallfrequenz: 22 - 45 kHz Betriebsspannung: 12 V DC Stromverbrauch: 0,6 W Schalldruck: 90 dB Betriebstemperaturbereich: ca. -30 C bis 70 C Bestandteile des Gerätes: EIN/AUS-Schalter Ultraschall-Lautsprecher Betriebsanzeige Kabelanschluss Funktionsanzeige Kabel Achtung: 1. Im Inneren des Geräts befindet sich ein Vibrationssensor, der beim Schütteln des Geräts ein Geräusch erzeugt, dies ist normal 2. bei Überstrom kann eine Sicherung durchbrennen. Wenn das Gerät (alle Anzeigen) beim Anschließen und Einschalten nicht aufleuchtet, überprüfen Sie die Sicherung im roten Kabel und ersetzen Sie sie, wenn sie defekt ist (125W 500mA 250V) 3. unsachgemäßer Einbau kann einen Kurzschluss oder Stromschlag verursachen. Wir empfehlen, das Gerät von einem Fachmann einbauen zu lassen, um einen falschen Einbau zu vermeiden 4. wenn im Motorraum nach dem Einbau Spuren von Nagetieren gefunden werden, prüfen Sie die Betriebsanzeige. Berücksichtigen Sie dabei jedoch die Hinweise unter Punkt 213,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Goertz, Stefan: Öffentliche Sicherheit in Gefahr?Öffentliche Sicherheit in Gefahr? , Ist unsere Öffentliche Sicherheit in Gefahr? Diese Frage wird politisch und medial kontrovers diskutiert. Die Antwort auf diese Frage kann Menschen verunsichern. Unsere Öffentliche Sicherheit ist so sehr bedroht, wie sie es seit dem Bestehen unserer Bundesrepublik noch nicht war. Es kommen viele, offensichtlich zu viele, Bedrohungen und Akteure zur gleichen Zeit zusammen. Dieses Sachbuch stellt aktuelle und künftige Gefahren für die Öffentliche Sicherheit Deutschlands dar: Extremismus und Terrorismus, aber auch Organisierte Kriminalität (z.B. Rauschgifthandel/ -schmuggel), Cyberattacken und Desinformationskampagnen. Auch die Bundesinnenministerin stellt aktuell eine "Zeitenwende" für die Öffentliche Sicherheit fest und verdeutlicht die Vielfalt der Bedrohungen: Rechtsextremismus, auch andere Extremismusbereiche, Fake News, Organisierte Kriminalität und seit Beginn des Ukrainekrieges verstärkt auch Spionage. Der Autor zeigt, dass das Bedrohungsmaß eine neue Qualität erreicht hat und beleuchtet die Akteure und Phänomene, die unsere Öffentliche Sicherheit massiv bedrohen. Beginnend mit Rechtsextremisten werden sowohl alte als auch neue Akteure behandelt und die & immer schneller werdenden - Übergänge von rechtsextremistischer Sprache zu rechtsextremistischer Gewalt bis hin zu terroristischen Anschlägen aufgezeigt. Auch bei Islamisten, "Reichsbürgern" und "Selbstverwaltern", "Delegitimierern" und Linksextremisten werden aktuelle Akteure - bisweilen medial kaum thematisiert - und die Gefahren, die von ihnen ausgehen, dargestellt. Auch internationale Dimensionen werden beleuchtet, hierbei auch neue Akteurskonstellationen von Antisemitismus in Deutschland. Neben den Extremismusbereichen gehen aber auch von der Organisierten Kriminalität (der weltweite Handel mit Kokain boomt wie nie, der Hamburger Hafen ist ein europäisches Haupteinfalltor), von Cyberattacken, Desinformation und Spionage aktuell auf neuem Niveau Gefahren für die Öffentliche Sicherheit aus. Eine sicherheitspolitisch-realistische Analyse der Öffentlichen Sicherheit bringt naturgemäß mit sich, dass sie schlechte, "unangenehme" Informationen präsentiert. Aber ein realistischer Blick, aktuellste Fakten und eine Expertenanalyse der Probleme und Herausforderungen sind der erste Schritt auf dem Weg zu mehr Schutz für unsere Öffentliche Sicherheit. Es geht hier also auch darum, unrealistische Fehlannahmen aufzudecken. , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 202410, Produktform: Kartoniert, Autoren: Goertz, Stefan, Seitenzahl/Blattzahl: 314, Themenüberschrift: LAW / Administrative Law & Regulatory Practice, Keyword: Cyberkriminalität; Extremismus; Terrorismus, Fachschema: Verwaltungsrecht - Verwaltungssachen~Ordnungsrecht~Polizeirecht~Waffenrecht - Waffengesetz, Fachkategorie: Sicherheits-, Polizei-, Ordnungs- und Waffenrecht~Gesellschaft und Kultur, allgemein, Warengruppe: TB/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 17, Gewicht: 421, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Storck, Timo: Abwehr und WiderstandAbwehr und Widerstand , Dem Grundgedanken des (unbewussten) psychischen Konflikts folgend wird beleuchtet, welche Rolle Abwehrprozesse hierbei spielen. Es wird etwas vom Bewusstsein ferngehalten und zugleich umgearbeitet, sodass es im Erleben auftauchen kann, wenn auch in veränderter Form. Dabei lassen sich unterschiedliche Formen von Abwehrmechanismen unterscheiden sowie Abwehrformationen oder interpersonell strukturiertes Abwehrverhalten. Zu beachten bleibt, wann ein Umgang mit Konflikten als eine Abwehr und wann als eine gelingende Bewältigung zu bewerten ist. Hinzu treten Überlegungen zum Widerstand als Form, in der sich Abwehrvorgänge in Behandlungen zeigen und sich gegen Veränderung richten. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 202102, Produktform: Kartoniert, Titel der Reihe: Grundelemente psychodynamischen Denkens / Konzeptuelle Kritik, klinische Praxis, wissenschaftlicher Transfer#6#, Autoren: Storck, Timo, Seitenzahl/Blattzahl: 189, Themenüberschrift: PSYCHOLOGY / Psychotherapy / Psychoanalysis, Keyword: Abwehr; Beziehung; Intervention; Psychoanalyse; Psychoanalyse nach Freud; Psychodynamik; Psychodynamische Psychotherapie; Sigmund Freud; Widerstand, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse, Warengruppe: HC/Psychologie/Psychologische Ratgeber, Fachkategorie: Psychoanalyse (Freud), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 203, Breite: 141, Höhe: 15, Gewicht: 233, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.